Étiquette : RadioCSIRT

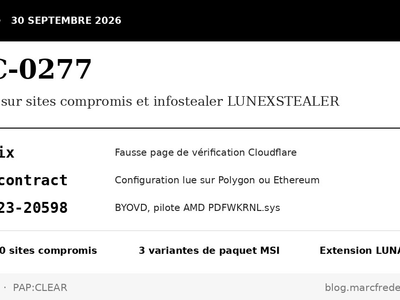
UAC-0277 : ClickFix, smart contracts et LUNEXSTEALER

L’équipe gouvernementale ukrainienne de réponse aux incidents décrit une campagne ClickFix servie depuis plus de cent sites compromis et pilotée par smart contract. L’une des trois chaînes d’installation charge un pilote AMD vulnérable dont l’échantillon ne figure pas dans la copie d’avril 2026 de la liste de blocage Microsoft examinée ici.

Alerte de la CISA – 4 Vulnérabilités ajoutées au KEV

les six agences signataires et trois chiffres : révision de septembre 2026, 18 techniques, 31 identifiants d'événements pour les contrôleurs de domaine.

Quatre vulnérabilités exploitées ajoutées au catalogue KEV le même jour Vulnérabilités et Alertes Quatre vulnérabilités exploitées ajoutées au catalogue KEV le même jour Citrix, Cisco, Fortinet et Chromium le 9 septembre 2026. Deux contournements d’authentification sur des équipements de périmètre, une faille de janvier avec une échéance à trois jours, et un second zero-day de…

Patch Tuesday de septembre 2026 : 973 vulnérabilités, et deux zero-days qui ne visent pas les mêmes machines

Vulnérabilités et Alertes Patch Tuesday de septembre 2026 : 973 vulnérabilités, le plus gros de l’histoire, et deux zero-days qui ne visent pas les mêmes machines La plus grosse livraison mensuelle jamais publiée par Microsoft, devant le précédent record de juillet. Derrière le nombre, une carte de priorités qui ne se lit pas dans le…

IA et cyberdéfense : Comment employer l’IA dans les six fonctions de sécurité de l’ISM

Je vous propose une synthèse complète du guide conjoint de l’ASD, du Centre canadien, du NCSC-NZ et du NCSC-UK Quatre agences décrivent comment employer l’IA dans les six fonctions de sécurité de l’ISM, et à quelles conditions techniques et de gouvernance. C’est juste au bon niveau… Résumé exécutif Le guide « Opportunities for AI in…