Étiquette : CSIRT

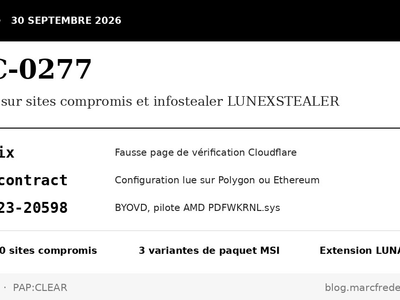
UAC-0277 : ClickFix, smart contracts et LUNEXSTEALER

L’équipe gouvernementale ukrainienne de réponse aux incidents décrit une campagne ClickFix servie depuis plus de cent sites compromis et pilotée par smart contract. L’une des trois chaînes d’installation charge un pilote AMD vulnérable dont l’échantillon ne figure pas dans la copie d’avril 2026 de la liste de blocage Microsoft examinée ici.
Trois jours pour corriger : ce que les données disent vraiment de l’exploitation accélérée des vulnérabilités par l’IA

les six agences signataires et trois chiffres : révision de septembre 2026, 18 techniques, 31 identifiants d'événements pour les contrôleurs de domaine.

La CISA justifie sa nouvelle directive et son échéance de trois jours par l’accélération de l’exploitation liée à l’intelligence artificielle. Confrontée aux deux jeux de données publics disponibles, cette justification tient sur un point et se dérobe sur les autres.

Alerte de la CISA – 4 Vulnérabilités ajoutées au KEV

les six agences signataires et trois chiffres : révision de septembre 2026, 18 techniques, 31 identifiants d'événements pour les contrôleurs de domaine.

Quatre vulnérabilités exploitées ajoutées au catalogue KEV le même jour Vulnérabilités et Alertes Quatre vulnérabilités exploitées ajoutées au catalogue KEV le même jour Citrix, Cisco, Fortinet et Chromium le 9 septembre 2026. Deux contournements d’authentification sur des équipements de périmètre, une faille de janvier avec une échéance à trois jours, et un second zero-day de…