Java4Shell, la CVE-2026-114938, ouvre une RCE sans authentification dans le décodeur Base64 d’OpenJDK sur les serveurs x86-64 dotés d’AVX-512 VBMI.
Java4Shell, la CVE-2026-114938, ouvre une RCE sans authentification dans le décodeur Base64 d’OpenJDK sur les serveurs x86-64 dotés d’AVX-512 VBMI.

Le 10 novembre 2026, l’agence américaine CISA inscrit six vulnérabilités exploitées à son catalogue, dont deux vulnérabilités de Barracuda Email Security Gateway qui, enchaînées, donnent un accès root sans authentification et dont l’exploitation est confirmée par l’éditeur. Les quatre autres touchent Chromium, Outlook, Cisco BroadWorks et Openwave Webtop ; pour BroadWorks, aucune source publique ne documente encore l’exploitation retenue par la CISA.
Le 10 novembre 2026, Microsoft corrige 1 093 vulnérabilités, son deuxième volume mensuel après le record d’octobre, dont une seule est exploitée : la CVE-2026-124194, une usurpation d’identité dans Outlook qui livre le hash NTLMv2 de l’utilisateur à l’attaquant. L’agence américaine CISA l’inscrit à son catalogue le jour même, avec une échéance au 24 novembre ; le reste de la publication se trie par exposition, en commençant par les services réseau Windows, Active Directory et Exchange.
Le 5 novembre 2026, OpenSSH publie en urgence la version 10.6p2 pour bloquer sshole, la CVE-2026-123158 : sur un système Linux à base de musl sans PAM, dont Alpine Linux, un compte sans mot de passe accepte n’importe quel mot de passe de 257 à 1 024 octets. Previdian rapporte une première tentative d’exploitation moins de neuf heures après la publication de la CVE, et un accès root obtenu sur l’un de ses honeypots.
Publiée le 28 octobre 2026, la version 2.0 du guide GCVE-BCP-02 décrit le traitement et la divulgation coordonnée des vulnérabilités comme un processus opérationnel complet, de la préparation au retour d’expérience, et l’articule avec les obligations de notification du règlement européen sur la cyber résilience. Elle ajoute une annexe consacrée à la coordination entre projets amont, distributions, intégrateurs et fabricants dans les écosystèmes open source.
Le 21 octobre 2026, le projet PHP corrige en urgence php2shell, deux vulnérabilités critiques du cœur du moteur, la CVE-2026-109618 et la CVE-2026-109619, qui ouvrent une exécution de code à distance sans authentification sur tous les modes de service web. Les branches hors support, de PHP 5 à PHP 8.1, sont listées comme affectées par…
Ivanti corrige la CVE-2026-104935, exploitée depuis début octobre par un acteur inconnu qui enchaîne trois zero-day pour obtenir les droits root sur Connect Secure sans authentification. Le troisième maillon, une élévation de privilèges, reste sans correctif, et l’Integrity Checker Tool d’Ivanti ne détecte pas la compromission.
Microsoft publie 1 413 CVE le 13 octobre 2026, au-dessus des 973 de septembre. Une seule est exploitée, un contournement de Mark of the Web inscrit le jour même au catalogue KEV de la CISA, et ce Patch Tuesday est le dernier prévu par les programmes ESU de Windows Server 2012, 2012 R2, Exchange Server 2016…
Dix agences de sept pays documentent comment Integrity Technology Group, société chinoise sanctionnée par le Trésor américain depuis janvier 2025, fournit scanners automatisés, botnets, VPN détournés et scripts d’exfiltration aux acteurs rattachés à Flax Typhoon. Huit vulnérabilités anciennes, dont cinq tout juste ajoutées au catalogue KEV de la CISA, restent exploitées avec succès.
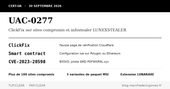
L’équipe gouvernementale ukrainienne de réponse aux incidents décrit une campagne ClickFix servie depuis plus de cent sites compromis et pilotée par smart contract. L’une des trois chaînes d’installation charge un pilote AMD vulnérable dont l’échantillon ne figure pas dans la copie d’avril 2026 de la liste de blocage Microsoft examinée ici.
La CVE-2026-19490 corrige un contournement d’authentification SAML sur NetScaler. Elle n’est pas les zero-days RCE du 26 septembre, à ne pas confondre. La règle Rulezet est étiquetée CVE-2026-19490, mais elle détecte en réalité l’exploitation des deux zero-days RCE divulgués par watchTowr le 26 septembre, désormais CVE-2026-88771 et CVE-2026-88772. La 19490 est un contournement d’authentification SAML corrigé le 19 août, sans rapport de mécanisme. L’article traite les deux et démonte cet étiquetage. Un analyste qui déploie cette règle en croyant couvrir la 19490 laisse la surface SAML sans détection.
WordPress corrige la CVE-2026-87902, une inclusion de fichier local menant à la RCE sous conditions. La CISA l’inscrit au KEV, exploitation en cours.
C’est un acte de souveraineté. L’État américain reprend la main sur l’infrastructure de gestion des vulnérabilités mondiales. Et ce virage en dit long sur la militarisation et la bureaucratisation de notre écosystème.