Étiquette : Alert

UAC-0277 : ClickFix, smart contracts et LUNEXSTEALER

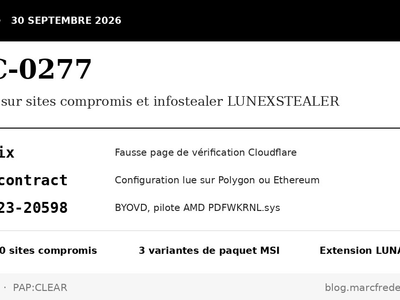
L’équipe gouvernementale ukrainienne de réponse aux incidents décrit une campagne ClickFix servie depuis plus de cent sites compromis et pilotée par smart contract. L’une des trois chaînes d’installation charge un pilote AMD vulnérable dont l’échantillon ne figure pas dans la copie d’avril 2026 de la liste de blocage Microsoft examinée ici.
UAC-0239 mène des cyberattaques ciblées en Ukraine à l’aide du framework OrcaC2 et du voleur de fichiers FILEMESS

Depuis la seconde moitié de septembre 2025, la National Cybersecurity Response Team of Ukraine (CERT-UA) observe une série d’attaques ciblées dirigées contre les forces de défense ukrainiennes et plusieurs autorités locales.Ces actions sont attribuées au groupe UAC-0239, soupçonné d’agir pour le compte ou avec le soutien d’entités russes. Les attaquants utilisent comme thème d’ingénierie sociale…