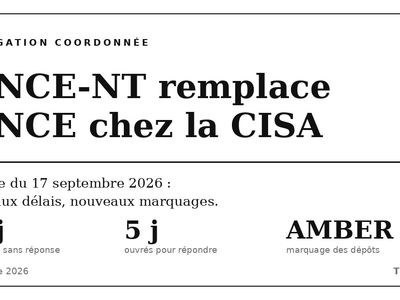
La CISA a basculé sa plateforme de divulgation coordonnée (CVD) le 17 septembre. Derrière l’acronyme VINCE-NT (Vulnerability Information and Coordination Environment – New Technology), qui remplace le vénérable VINCE opéré depuis 2020 par le CERT/CC, se cache bien plus qu’une simple mise à jour d’interface ou un alignement — salutaire — sur les statuts du format CSAF.
C’est un acte de souveraineté. L’État américain reprend la main sur l’infrastructure de gestion des vulnérabilités mondiales. Et ce virage en dit long sur la militarisation et la bureaucratisation de notre écosystème.
La fin du tiers de confiance académique
Pour comprendre la portée de la bascule, il faut se souvenir d’où l’on vient. VINCE était opéré par le CERT/CC. Le CERT/CC (le Software Engineering Institute de l’Université Carnegie Mellon), c’est le berceau historique de la réponse à incident, né en 1988 après la crise du ver Morris. Pendant trois décennies, il a incarné un tiers de confiance neutre, académique, presque universitaire. Un espace où chercheurs, éditeurs et agences gouvernementales se parlaient à niveau égal, sous l’égide de la science et de la collaboration technique.
Avec VINCE-NT, la CISA héberge et administre elle-même l’outil. Le cordon est coupé. La gestion des secrets les plus critiques de l’industrie logicielle — les vulnérabilités non publiques — passe sous le contrôle exclusif et direct du Département de la Sécurité intérieure des États-Unis (DHS). La cyber-défense sort définitivement de son adolescence collaborative pour entrer dans l’ère de la gestion étatique.
L’entonnoir de la souveraineté : le parallèle inévitable
Ce mouvement d’internalisation n’est pas isolé. Il s’inscrit dans une tendance lourde de régulation et de reprise en main de la menace par les États.
Comment ne pas faire le parallèle avec la Chine ? En 2021, Pékin a mis en place une réglementation stricte obligeant ses chercheurs locaux à déclarer toute faille découverte au MIIT (Ministry of Industry and Information Technology) avant toute publication internationale, interdisant de fait la transmission directe aux éditeurs occidentaux.
La démarche de la CISA avec VINCE-NT est certes plus transparente, codifiée et alignée sur les standards du marché (CSAF, CVE). Mais la finalité reste la même : créer un entonnoir étatique. L’administration américaine centralise le flux pour alimenter ses propres moteurs de priorisation, à commencer par son catalogue KEV (Known Exploited Vulnerabilities) et ses directives d’urgence.
Le piège du TLP:AMBER+STRICT
Cette reprise en main s’accompagne d’un durcissement notable de la confidentialité. L’accès à VINCE-NT impose désormais des règles de filtrage des participants et un marquage strict des données. Si ce qu’un déclarant dépose initialement reste en TLP:AMBER, le reste des échanges, les discussions de coordination et le cycle de vie interne de la faille passent sous le couperet du TLP:AMBER+STRICT.
Pour les CERT et les équipes de Threat Intelligence (CTI), l’impact est immédiat. Ce cloisonnement étanche interdit toute diffusion ou partage en dehors de la plateforme. La CISA bunkerise la donnée. L’entraide spontanée et informelle de la communauté s’efface devant une procédure administrative d’État où le régulateur devient le seul filtre légitime de ce qui peut sortir, et quand.
Ce que cela change pour nous (On ne réfléchit pas. On adapte les flux.)
Sur le plan purement opérationnel, cette bascule est une industrialisation nécessaire. L’adoption native de la terminologie CSAF (où le Vendor devient Supplier, le Product devient Component) va permettre de nettoyer les flux de données. Pour un CERT, c’est l’assurance d’ingérer des avis de sécurité directement exploitables par des machines, facilitant le scoring interne et accélérant la remédiation.
Mais sur le plan de la posture, cela nous impose deux rigueurs :
- La montre tourne : VINCE-NT introduit un délai de réponse strict de cinq jours ouvrés pour les participants. Si un composant de votre infrastructure est touché et que vous êtes dans la boucle, vos équipes n’auront plus le temps de tergiverser.
- La dépendance technologique : En centralisant le CVD mondial, la CISA s’impose comme le guichet unique de la vulnérabilité. Cela pose, à terme, la question de la place laissée aux initiatives européennes (ENISA, CERT nationaux) dans la gouvernance de ces flux critiques.
Le Far West cyber est bien mort. Place aux guichets administratifs de la faille.