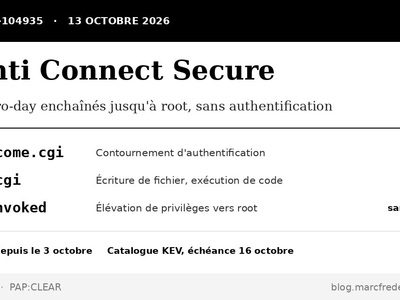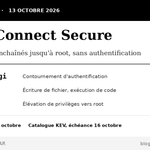
Ivanti corrige la CVE-2026-104935, exploitée depuis début octobre par un acteur inconnu qui enchaîne trois zero-day pour obtenir les droits root sur Connect Secure sans authentification. Le troisième maillon, une élévation de privilèges, reste sans correctif, et l’Integrity Checker Tool d’Ivanti ne détecte pas la compromission.