Étiquette : CISA

Analyse stratégique du Vulnerability Summary CISA Semaine du 20 avril 2026 :

attribution rétroactive de CVE, persistance des classes vulnérables et implications pour la gestion du risque 1. Préambule et cadrage méthodologique Le bulletin hebdomadaire publié par la Cybersecurity and Infrastructure Security Agency (CISA) du 27 avril 2026, couvrant la fenêtre d’observation du 20 au 26 avril 2026, présente une distribution typologique inhabituelle qui justifie un examen…
Update 28 Mars 2026 – Situation au Moyen-Orient

Quatre semaines après le déclenchement d’Operation Epic Fury et Operation Roaring Lion, le volet cyber du conflit entre les États-Unis, Israël et l’Iran entre dans une phase de consolidation institutionnelle et forensique. Cette édition spéciale couvre la semaine du 23 au 28 mars, avec la clôture forensique de l’affaire Stryker documentée par Unit 42, l’activation…

Fiche de renseignement – MERCURY (Muddywater / Mango Sandstorm

TLP:CLEAR | Team CTI | Mise à jour : Mars 2026 1. IDENTIFICATION & ATTRIBUTION Dénominations (alias connus par vendor) Le groupe est suivi sous les dénominations suivantes selon les vendors : MERCURY (Microsoft, dénomination historique), MuddyWater (ClearSky, dénomination d’usage courant), Mango Sandstorm (Microsoft, dénomination actuelle), Seedworm (Symantec/Broadcom), Static Kitten (CrowdStrike), Earth Vetala (Trend Micro),…

Fiche de renseignement – APT39 (Chafer / Remix Kitten)

TLP:CLEAR | Team CTI | Mise à jour : Mars 2026 1. IDENTIFICATION & ATTRIBUTION Dénominations (alias connus par vendor) Le groupe est suivi sous les dénominations suivantes selon les vendors : APT39 (Mandiant/Google TI, dénomination de référence), Chafer (Symantec, CrowdStrike), REMIX KITTEN (CrowdStrike), Burgundy Sandstorm (Microsoft), Radio Serpens (ESET), COBALT HICKMAN (SecureWorks), ITG07 (IBM…

RESURGE : Analyse approfondie d’un implant persistant sur Ivanti Connect Secure

Exploitation de CVE-2025-0282 | CVSS 9.0 | Famille SPAWN/SPAWNCHIMERA Techniques ATT&CK dominantes : T1190 (Exploit Public-Facing Application), T1071.001 (Web Protocols), T1556 (Modify Authentication Process) Technologie affectée : Ivanti Connect Secure (Pulse Secure) VPN Appliance document classifié : TLP:CLEAR-PAP:CLEAR 1. Synthèse décisionnelle L’implant RESURGE constitue une menace structurelle de premier ordre pour toute organisation exploitant des…

Fortinet publie des correctifs suite à l’exploitation active de CVE-2026-24858

Contexte La CISA a publiée le 28 janvier 2026 une alerte concernant l’exploitation active de la vulnérabilité CVE-2026-24858 affectant plusieurs produits Fortinet. Cette faille a été ajoutée au catalogue KEV (Known Exploited Vulnerabilities) de la CISA le 27 janvier 2026. Fortinet a publié des correctifs et des recommandations pour remédier à cette vulnérabilité critique de…

Patch Tuesday – Janvier 2026

Résumé Exécutif En janvier 2026, Microsoft a publié des correctifs pour 114 vulnérabilités dans son Patch Tuesday mensuel. Parmi celles-ci, 8 failles critiques ont été corrigées, principalement des vulnérabilités d’exécution de code à distance (RCE) et d’élévation de privilèges (EoP) affectant Windows et Office. Microsoft a confirmé qu’une vulnérabilité était activement exploitée (CVE-2026-20805) et que…

NIST IR 8597 :

Publication du rapport interagences sur la protection des tokens et assertions cloud Executive Summary Le 22 décembre 2024, la Cybersecurity and Infrastructure Security Agency (CISA) et le National Institute of Standards and Technology (NIST) ont publié le draft initial du rapport interagences IR 8597 « Protecting Tokens and Assertions from Forgery, Theft, and Misuse ». Ce document…

Alerte de la CISA sur des Hacktivistes Pro-Russes

Attaques Opportunistes Contre les Infrastructures Critiques Américaines et Mondiales La CISA, le FBI, la NSA et 23 organisations partenaires internationales ont publié le 9 décembre 2025 un avis conjoint détaillant les activités de groupes hacktivistes pro-russes ciblant les systèmes de contrôle industriel et les infrastructures critiques aux États-Unis et à l’échelle mondiale. Cette publication fait…

Logiciels espions ciblant les applications de messagerie mobile sécurisée

Executive Summary : Des acteurs malveillants exploitent des logiciels espions commerciaux pour cibler les utilisateurs d’applications de messagerie mobile chiffrée. Leurs opérations combinent des vulnérabilités zero-day et des techniques d’ingénierie sociale sophistiquées (exploitation de QR codes malveillants, attaques « zero-click », applications factices) afin de compromettre les comptes de messagerie des victimes et d’accéder à…

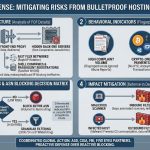
Atténuation des Risques liés aux Fournisseurs d’Hébergement dit Bulletproof Hosting

Résumé Exécutif Dans une initiative coordonnée internationale, l’ASD, la CISA, le FBI et leurs partenaires ont publié le guide « Bulletproof Defense ». Ce document ne se contente pas d’alerter, il fournit une méthodologie technique pour démanteler l’avantage tactique des hébergeurs « Bullet Proof Hosting » (BPH). Ces acteurs ne sont pas de simples hébergeurs…