Contexte La CISA a publiée le 28 janvier 2026 une alerte concernant l’exploitation active de la vulnérabilité CVE-2026-24858 affectant plusieurs produits Fortinet. Cette faille a été ajoutée au catalogue KEV (Known Exploited Vulnerabilities) de la CISA le 27 janvier 2026. Fortinet a publié des correctifs et des recommandations pour remédier à cette vulnérabilité critique de…
Vulnérabilités et Alertes
Patch Tuesday – Janvier 2026
by •

Résumé Exécutif En janvier 2026, Microsoft a publié des correctifs pour 114 vulnérabilités dans son Patch Tuesday mensuel. Parmi celles-ci, 8 failles critiques ont été corrigées, principalement des vulnérabilités d’exécution de code à distance (RCE) et d’élévation de privilèges (EoP) affectant Windows et Office. Microsoft a confirmé qu’une vulnérabilité était activement exploitée (CVE-2026-20805) et que…
Vulnérabilités et Alertes
Attaques ciblées par UAC-0190 contre les Forces de défense ukrainiennes via le malware PLUGGYAPE
by •

Réf. (CERT-UA#19092) Résumé exécutif : Contexte général Entre octobre et décembre 2025, l’équipe gouvernementale d’intervention d’urgence informatique d’Ukraine (CERT-UA), en collaboration avec l’équipe de réponse aux incidents cybernétiques des Forces armées ukrainiennes (unité militaire A0334), a enquêté sur une série de cyberattaques ciblées visant des représentants des Forces de défense de l’Ukraine. Ces attaques ont…
Conformité et Normes
NIST IR 8597 :
by •

Publication du rapport interagences sur la protection des tokens et assertions cloud Executive Summary Le 22 décembre 2024, la Cybersecurity and Infrastructure Security Agency (CISA) et le National Institute of Standards and Technology (NIST) ont publié le draft initial du rapport interagences IR 8597 « Protecting Tokens and Assertions from Forgery, Theft, and Misuse ». Ce document…
Vulnérabilités et Alertes
Top 25 des Failles CWE 2025
by •
Résumé Exécutif Le Top 25 CWE 2025 du MITRE met en avant les failles logicielles les plus répandues et critiques, identifiées à partir de 39 080 vulnérabilités CVE publiées entre mi‑2024 et mi‑2025. Ces faiblesses sont souvent simples à exploiter et sous-tendent de nombreuses vulnérabilités graves permettant des compromissions complètes de systèmes, du vol de…
CTI & OSINT, Vulnérabilités et Alertes
Alerte de la CISA sur des Hacktivistes Pro-Russes
by •

Attaques Opportunistes Contre les Infrastructures Critiques Américaines et Mondiales La CISA, le FBI, la NSA et 23 organisations partenaires internationales ont publié le 9 décembre 2025 un avis conjoint détaillant les activités de groupes hacktivistes pro-russes ciblant les systèmes de contrôle industriel et les infrastructures critiques aux États-Unis et à l’échelle mondiale. Cette publication fait…
Vulnérabilités et Alertes
Patch Tuesday Décembre 2025
by •

Je vous partage mon analyse du patch Tuesday de Microsoft. Microsoft a publié des correctifs pour 57 failles en décembre 2025. Parmi elles, 3 vulnérabilités sont considérées comme critiques (toutes des exécutions de code à distance), et le reste est classé Important (aucune n’est classée Modéré ou Faible ce mois-ci). Aucune mise à jour de Microsoft…
CTI & OSINT
Logiciels espions ciblant les applications de messagerie mobile sécurisée
by •

Executive Summary : Des acteurs malveillants exploitent des logiciels espions commerciaux pour cibler les utilisateurs d’applications de messagerie mobile chiffrée. Leurs opérations combinent des vulnérabilités zero-day et des techniques d’ingénierie sociale sophistiquées (exploitation de QR codes malveillants, attaques « zero-click », applications factices) afin de compromettre les comptes de messagerie des victimes et d’accéder à…
Cybersécurité Pratique
Atténuation des Risques liés aux Fournisseurs d’Hébergement dit Bulletproof Hosting
by •

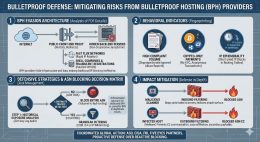
Résumé Exécutif Dans une initiative coordonnée internationale, l’ASD, la CISA, le FBI et leurs partenaires ont publié le guide « Bulletproof Defense ». Ce document ne se contente pas d’alerter, il fournit une méthodologie technique pour démanteler l’avantage tactique des hébergeurs « Bullet Proof Hosting » (BPH). Ces acteurs ne sont pas de simples hébergeurs…
Projets & Gouvernance
De la Tension Diplomatique à l’Incident Critique
by •

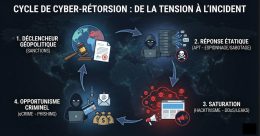
Analyse du Cycle de Cyber-Rétorsion Executive Summary La corrélation entre les tensions géopolitiques et l’intensité de la menace cybernétique n’est plus à démontrer, mais sa mécanique temporelle et séquentielle suit un modèle précis que les équipes de défense doivent maîtriser. L’analyse des conflits récents révèle un cycle de vie standardisé de la menace : Pour…
Vulnérabilités et Alertes
Shai-Hulud : un ver npm infecte plus de 800 packages et exfiltre des secrets sur GitHub
by •

La communauté JavaScript fait face à une nouvelle attaque de la chaîne d’approvisionnement logicielle : un malware surnommé Shai-Hulud a contaminé des centaines de packages sur le registre npm. Cette campagne malveillante, désignée par ses auteurs comme “Sha1-Hulud: The Second Coming”, dépasse en ampleur la première apparition du ver Shai-Hulud observée en septembre 2025. En…
Vulnérabilités et Alertes
Alerte CERT-UA sur UAC-0241
by •
Executive Summary Entre mai et novembre 2025, l’acteur UAC-0241 a mené une campagne ciblant des établissements d’enseignement et des organismes publics en Ukraine. L’attaque a reposé sur l’abus d’un compte Gmail compromis et la diffusion d’un fichier ZIP piégé contenant un raccourci malveillant déclenchant une chaîne HTA → JS → PowerShell. Cette séquence conduit au…
Projets & Gouvernance
Fiscalité Numérique et Cyber-Résilience
by •

L’Effet Papillon des Décisions Budgétaires Executive Summary (Exec Sum) L’augmentation de la pression fiscale sur le numérique et les entreprises technologiques ne constitue pas uniquement un enjeu financier ; elle représente un vecteur de risque cyber systémique. L’analyse des corrélations entre contraintes budgétaires et incidents de sécurité révèle trois mécanismes critiques : Recommandation stratégique :…