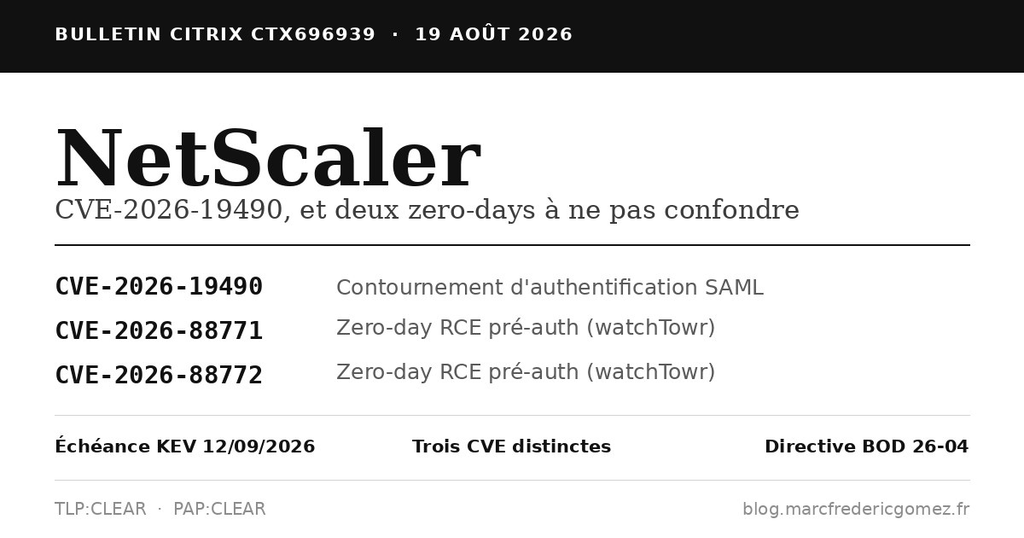
Un même produit, deux alertes qui n’ont rien à voir. La CVE-2026-19490, contournement d’authentification SAML corrigé le 19 août, est passée au catalogue des vulnérabilités exploitées le 9 septembre. Deux semaines plus tard, watchTowr signalait deux autres failles NetScaler, des RCE pré-authentification exploitées sans correctif : ce ne sont pas la même chose, et une règle de détection publique entretient déjà la confusion.
Les faits
Le 19 août 2026, Cloud Software Group publie le bulletin CTX696939 pour deux vulnérabilités NetScaler ADC et NetScaler Gateway : la CVE (1) CVE-2026-19489, un débordement mémoire menant au déni de service, et la CVE-2026-19490, un contournement d’authentification. C’est la seconde qui retient l’attention. Elle vaut 9.3 sur l’échelle CVSS (2) 4.0 et relève de la CWE (3) 288, contournement d’authentification par un chemin ou un canal alternatif.
Le 9 septembre, l’agence américaine CISA (4) inscrit cette CVE à son catalogue Known Exploited Vulnerabilities, KEV (5), sur la foi d’une exploitation constatée. L’entrée porte une échéance de remédiation au 12 septembre, soit trois jours pour les agences civiles fédérales américaines au titre de la directive BOD (6) 26-04, et un triage forensique. La CISA nomme la faille « Citrix NetScaler Authentication Bypass Using an Alternate Path or Channel Vulnerability ».
Le 26 septembre, la société de recherche offensive watchTowr publie une alerte d’une autre nature : deux exécutions de code pré-authentification NetScaler, distinctes de la 19490, exploitées dans la nature alors qu’aucun correctif n’est encore disponible. Le rapprochement entre ces deux évènements est le nœud de cet article. Ils partagent le produit, la période et le mot NetScaler ; ils ne partagent ni la faille, ni le mécanisme, ni le correctif.
La CVE-2026-19490 est un contournement d’authentification SAML corrigé le 19 août et exploité depuis. Les deux zero-days signalés le 26 septembre sont des failles différentes, corrigées par un autre bulletin. Traiter l’une ne protège pas de l’autre, et une règle de détection publique déjà en circulation confond les deux.
Ce que corrige la CVE-2026-19490
Le libellé du bulletin reste laconique : une vulnérabilité affectant ADC et Gateway sur les branches 14.1 jusqu’à 73.32 et 13.1 jusqu’à 63.21. L’analyse technique publiée fin septembre par un chercheur indépendant, cohérente avec les prérequis du bulletin, précise le mécanisme : la faille vit dans nsppe, le moteur de traitement de paquets, sur le gestionnaire du binding SAML (7) HTTP-Redirect, atteignable par une requête GET vers /cgi/samlauth.
Deux défauts se combinent. D’abord, le chemin Redirect appelle l’analyseur d’assertions SAML avec le drapeau strict désactivé, là où le chemin POST, celui qu’utilisent les navigateurs, le laisse actif : c’est le chemin alternatif au sens de la CWE-288, la même surface de requête servie par une invocation plus faible du parseur. Ensuite, la porte censée rejeter les assertions non signées lit la valeur de configuration par défaut comme une autorisation. Une assertion sans signature, présentée au binding Redirect, est donc analysée puis acceptée, et le boîtier construit une session à partir de champs fournis par l’attaquant. Aucune vérification de signature n’intervient sur ce trajet. Une seule requête GET, portant une réponse SAML non signée, suffit à forger une session sous l’identité choisie.
Les prérequis comptent, et le bulletin les détaille par build. À partir des versions 14.1-43.56 et 13.1-61.28, la faille n’est atteignable qu’avec une action SAML configurée et liée à une passerelle (SSL VPN, ICA Proxy, CVPN, RDP Proxy) ou à un serveur virtuel AAA (8), ce qui correspond à la configuration SSO SAML habituelle. Les builds antérieurs enregistrent la route sur le seul serveur virtuel. Un administrateur vérifie son exposition en inspectant sa configuration pour les chaînes add authentication samlAction et add authentication vserver ou add vpn vserver. Il n’existe aucune mesure de contournement : le bulletin ne propose que la mise à jour.
Forger une session n’est pas exécuter du code. La CVE-2026-19490 laisse entrer sans identifiant valide sur le périmètre applicatif protégé par la passerelle ; elle ne donne pas, à elle seule, la main sur le système d’exploitation du boîtier. C’est ce qui la distingue des zero-days de septembre, décrits plus bas.
Un score qui varie selon la source
La même vulnérabilité porte trois notes différentes selon le référentiel consulté, et l’écart mérite une lecture attentive plutôt qu’une conclusion hâtive. NetScaler, en tant qu’autorité de numérotation, publie un CVSS 4.0 de 9.3. La NVD (9) ajoute un CVSS 3.1 de 9.8, une valeur plus élevée mécaniquement parce que la métrique 3.1 ne distingue pas l’impact sur le système vulnérable de l’impact au-delà, contrairement à la 4.0 qui note ici les impacts secondaires en Low. La base russe BDU affiche pour sa part un CVSS 2.0 et un CVSS 3.1 à 10.0. Trois échelles, trois lectures d’un même défaut : c’est la 4.0 de l’éditeur, à 9.3, qui fait référence pour la qualification.
Le SSVC (10) de la CISA tranche sur l’opérationnel là où le CVSS reste théorique : exploitation active, automatisable, impact technique total. L’EPSS (11) relevé le 27 septembre place la probabilité d’exploitation à court terme à 7,01 %, au 94e centile. La faille est confirmée par l’éditeur, exploitée, et un dépôt public documente le mécanisme avec un outil de sonde non intrusif permettant à un défenseur de tester sa propre configuration.
| Référentiel | Échelle | Score |
|---|---|---|
| NetScaler (éditeur, CNA) | CVSS 4.0 | 9.3, Critical |
| NVD (NIST) | CVSS 3.1 | 9.8, Critical |
| BDU (FSTEC) | CVSS 2.0 et 3.1 | 10.0 |
| CISA | SSVC | Exploitation active, automatisable, impact total |
Fig. 1 : notations de la CVE-2026-19490 selon la source, relevées sur les pages rendues le 27 septembre 2026. La 4.0 de l’éditeur, à 9.3, est la valeur de référence.
Les zero-days du 26 septembre ne sont pas la 19490
C’est le point que watchTowr a tenu à marteler, et qu’il faut relayer sans le déformer. La télémétrie analysée par la société, corroborée par plusieurs groupes de chasse, montre que les attaques en cours fin septembre ne reposent pas sur la CVE-2026-19490. Les adversaires exploitent une paire de failles alors non documentées : un débordement de tas dans nsppe lors de l’analyse de trames HTTP/2 fragmentées, chaîné à un détournement de flux de contrôle qui fait passer d’une corruption mémoire à un shell root interactif. La CVE-2026-19490 est un contournement d’authentification ; ces zero-days sont des exécutions de code à distance, RCE (12). Le premier laisse entrer sans identifiant ; les seconds prennent la main sur l’appareil.
Un détail aggrave la confusion : les boîtiers en 14.1-73.32 et 13.1-63.21, précisément les builds qui corrigeaient la 19490 en août, tombent dans le périmètre affecté par ces nouveaux zero-days. Corriger la faille d’août ne protège pas de celles de septembre. Au moment de la divulgation, aucun correctif n’était disponible, et la consigne relayée par la communauté puis par plusieurs CERT se résumait à isoler ou éteindre les passerelles exposées.
Les correctifs ont depuis été publiés par Citrix dans le bulletin CTX697096, qui traite huit failles au total. Les deux zero-days exploités y reçoivent les identifiants CVE-2026-88771, une validation d’entrée insuffisante menant à l’exécution de commandes sans authentification, et CVE-2026-88772, un débordement mémoire exploitable lorsque DTLS est actif, tous deux notés 9.5 en CVSS 4.0. Les builds correctifs sont 14.1-73.37 et 13.1-64.23.
La règle de détection porte le mauvais numéro
Une règle Suricata diffusée sur la plateforme Rulezet le 27 septembre illustre le risque de cette confusion. Elle est étiquetée CVE-2026-19490, mais sa description et sa source, l’analyse watchTowr relayée par le blog sh3llc0d3, la rattachent en réalité à l’exploitation des zero-days RCE, pas au contournement SAML. Voici son contenu :
alert tcp any any -> $NETSCALER_IPS 443 (msg:"SH3LLC0D3 - Exploit Attempt Citrix NetScaler Pre-Auth RCE Zero-Day (watchTowr Advisory)"; flow:to_server,established; content:"|16 03|"; depth:2; content:"/vpn/../"; fast_pattern; pcre:"/\x00{8,}[^\x00]{128,}/s"; classtype:attempted-admin; sid:202608901; rev:1;)La règle inspecte le trafic entrant vers le port 443 des boîtiers NetScaler. Le premier motif, |16 03| en début de flux, correspond à l’octet de type record TLS (handshake, 0x16) suivi du début de la version : la règle se déclenche donc sur l’ouverture d’une session chiffrée. Le second motif, /vpn/../, cible une tentative de traversée de répertoire sur le chemin VPN, positionné en fast_pattern pour servir de filtre rapide. L’expression régulière recherche une séquence d’au moins huit octets nuls suivie d’au moins 128 octets non nuls, signature d’un remplissage puis d’une charge, cohérente avec l’exploitation d’un débordement mémoire.
La logique de la règle vise donc bien la chaîne RCE décrite par watchTowr, avec ses charges binaires contre le moteur de paquets, et non le contournement SAML de la 19490, qui passe par une requête GET vers /cgi/samlauth portant une assertion en clair, sans traversée ni octets nuls. La règle est utile ; son étiquetage est trompeur. Un analyste qui la déploie en croyant couvrir la 19490 se protège en fait d’autre chose et laisse la surface SAML sans détection dédiée. Son score qualité sur la plateforme, 48 sur 100, reflète d’ailleurs l’absence de cartographie ATT&CK et de métadonnées de rattachement : le numéro de CVE ne fait pas foi.
Pour la 19490 elle-même, la détection pertinente est ailleurs : repérer les requêtes vers /cgi/samlauth portant un paramètre SAMLResponse en méthode GET, ce qui est rare puisque les navigateurs postent leurs réponses SAML, et guetter le différentiel de pages d’erreur entre une configuration STRICT et une configuration par défaut, tel que documenté par le PoC (13) public.
Ce qu’il faut prioriser
Trois périmètres se recouvrent partiellement sur le même produit. La distinction commande la réponse : le numéro de CVE identifie un défaut précis, pas un produit ni une période.
| Périmètre | Failles clés | Pourquoi |
|---|---|---|
| NetScaler Gateway et AAA exposés avec SSO SAML | CVE-2026-19490 | Contournement d’authentification exploité, au KEV avec échéance dépassée ; forge de session par une seule requête GET |
| Tout NetScaler ADC ou Gateway exposé sur Internet | CVE-2026-88771, CVE-2026-88772 | RCE pré-authentification exploitées comme zero-days ; les builds corrigeant la 19490 restent vulnérables |
| Boîtiers en LSN avec SIP ALG | CVE-2026-19489 | Débordement mémoire menant au déni de service, corrigé dans le même bulletin CTX696939 |
Fig. 2 : trois périmètres à traiter distinctement sur NetScaler, avec la ou les failles clés de chacun. Mettre à jour vers les builds de septembre traite du même coup la 19490 ; l’inverse n’est pas vrai.
- Installer sans attendre les builds 14.1-73.37 et 13.1-64.23 du bulletin CTX697096, qui couvrent les zero-days de septembre et englobent les correctifs d’août.
- Sur les boîtiers non encore traités pour la 19490, vérifier la présence d’une action SAML liée à une passerelle ou à un serveur virtuel AAA, et couper l’exposition Internet des interfaces Gateway le temps de la mise à jour.
- Déployer une détection propre à chaque faille, sans se fier à l’étiquette de CVE portée par une règle publique : pour la 19490, surveiller les requêtes GET vers
/cgi/samlauthportant un paramètreSAMLResponse.
Qualification des sources
Les faits de publication, de versions et d’ajout au catalogue viennent de sources primaires. Les circonstances de l’exploitation et le mécanisme détaillé viennent d’éditeurs et de chercheurs, recoupés entre eux.
| Élément | Statut | Commentaire |
|---|---|---|
| Faille, préconditions, versions corrigées, périmètre | corroboré | Bulletin Citrix CTX696939 et fiche Vulnerability-Lookup, relevés sur les pages rendues |
| Ajout au KEV, échéance, triage forensique, SSVC | corroboré | Alerte de la CISA du 9 septembre et fiche du catalogue KEV |
| Notations CVSS, valeurs 9.3, 9.8, 10.0 | corroboré | NetScaler CNA, NVD et BDU ; valeurs relevées caractère par caractère |
| Mécanisme SAML, chemin Redirect, forge de session | corroboré | Write-up et dépôt du chercheur, cohérents avec les préconditions du bulletin |
| Zero-days distincts, identifiants 88771 et 88772, builds correctifs | corroboré | Divulgation watchTowr relayée, bulletin Citrix CTX697096 |
| Règle Suricata et son étiquetage sous la 19490 | source unique | Contribution Rulezet du 27 septembre, non recoupée |
| RCE réussie sur un site de production via la 19490 | écarté | Aucune source ; le PoC public forge une session en laboratoire, pas d’exécution de code par cette faille |
Fig. 3 : statut de chaque élément repris dans l’article selon le nombre et la nature des sources qui l’établissent.
Évaluation
Analyse construite sur le bulletin Citrix CTX696939, la fiche Vulnerability-Lookup, l’alerte et le catalogue de la CISA, les fiches NVD et BDU, la divulgation watchTowr relayée, le write-up et le dépôt du chercheur, la règle Rulezet et le bulletin CTX697096. Le code du correctif n’a pas été relu ligne à ligne et aucune reproduction n’a été tentée. L’article ne reprend aucune requête d’exploitation fonctionnelle.
Lexique
- CVE (1) : Common Vulnerabilities and Exposures, identifiant public unique d’une vulnérabilité.
- CVSS (2) : Common Vulnerability Scoring System, cadre de notation standardisé de la gravité d’une vulnérabilité.
- CWE (3) : Common Weakness Enumeration, classification des types de faiblesses logicielles.
- CISA (4) : Cybersecurity and Infrastructure Security Agency, agence américaine de cybersécurité et de sécurité des infrastructures.
- KEV (5) : Known Exploited Vulnerabilities, catalogue tenu par la CISA des vulnérabilités pour lesquelles une exploitation a été constatée.
- BOD (6) : Binding Operational Directive, directive contraignante de la CISA applicable aux agences civiles fédérales américaines ; la BOD 26-04 fixe les délais de remédiation selon le risque.
- SAML (7) : Security Assertion Markup Language, standard d’échange d’assertions d’authentification entre un fournisseur d’identité et un service, ici pour le SSO de la passerelle.
- AAA (8) : serveur virtuel d’authentification, d’autorisation et d’audit de NetScaler, l’un des rôles qui rendent la faille atteignable.
- NVD (9) : National Vulnerability Database, base américaine de vulnérabilités tenue par le NIST, qui publie sa propre notation.
- SSVC (10) : Stakeholder-Specific Vulnerability Categorization, méthode de décision de la CISA fondée sur l’exploitation, l’automatisation et l’impact technique.
- EPSS (11) : Exploit Prediction Scoring System, probabilité estimée d’exploitation d’une vulnérabilité à court terme.
- RCE (12) : Remote Code Execution, exécution de code à distance sur le système visé.
- PoC (13) : Proof of Concept, code de démonstration établissant qu’une faille est exploitable.
Sources
- Cloud Software Group, Bulletin CTX696939, NetScaler ADC and NetScaler Gateway Security Bulletin for CVE-2026-19489 and CVE-2026-19490, 19 août 2026. support.citrix.com
- CISA, Known Exploited Vulnerabilities Catalog, entrée CVE-2026-19490, 9 septembre 2026. cisa.gov
- Vulnerability-Lookup (CIRCL), fiche CVE-2026-19490, CVSS, SSVC, EPSS, KEV, produits impactés, consultée le 27 septembre 2026. vulnerability.circl.lu
- NVD, CVE-2026-19490, consultée le 27 septembre 2026. nvd.nist.gov
- CERT-FR, CERTFR-2026-AVI-1059, Multiples vulnérabilités dans les produits Citrix, 20 août 2026. cert.ssi.gouv.fr
- watchTowr, advisory sur les zero-days NetScaler exploités, 26 septembre 2026. x.com/watchtowrcyber
- The Hacker News, Two Unpatched Citrix NetScaler RCE Zero-Days Under Active Exploitation, 27 septembre 2026. thehackernews.com
- sh3llc0d3, Inside the NetScaler Zero-Day Siege: Chained Pre-Auth RCEs Weaponized in the Wild, 27 septembre 2026. sh3llc0d3.com
- Cyber Kendra, Citrix Patches Two Exploited NetScaler RCE Zero-Days, CVE-2026-88771 et CVE-2026-88772, bulletin CTX697096, 27 septembre 2026. cyberkendra.com
- Rulezet, règle Suricata SH3LLC0D3, sid 202608901, 27 septembre 2026. rulezet.org
- TarPeg007, CVE-2026-19490, root cause analysis et PoC, GitHub, septembre 2026. github.com/TarPeg007
Marquage TLP:CLEAR, PAP:CLEAR. Diffusion libre, exploitation sans restriction.
Les analyses présentées ici n’engagent que leur auteur et reposent sur les sources publiques listées ci-dessus.